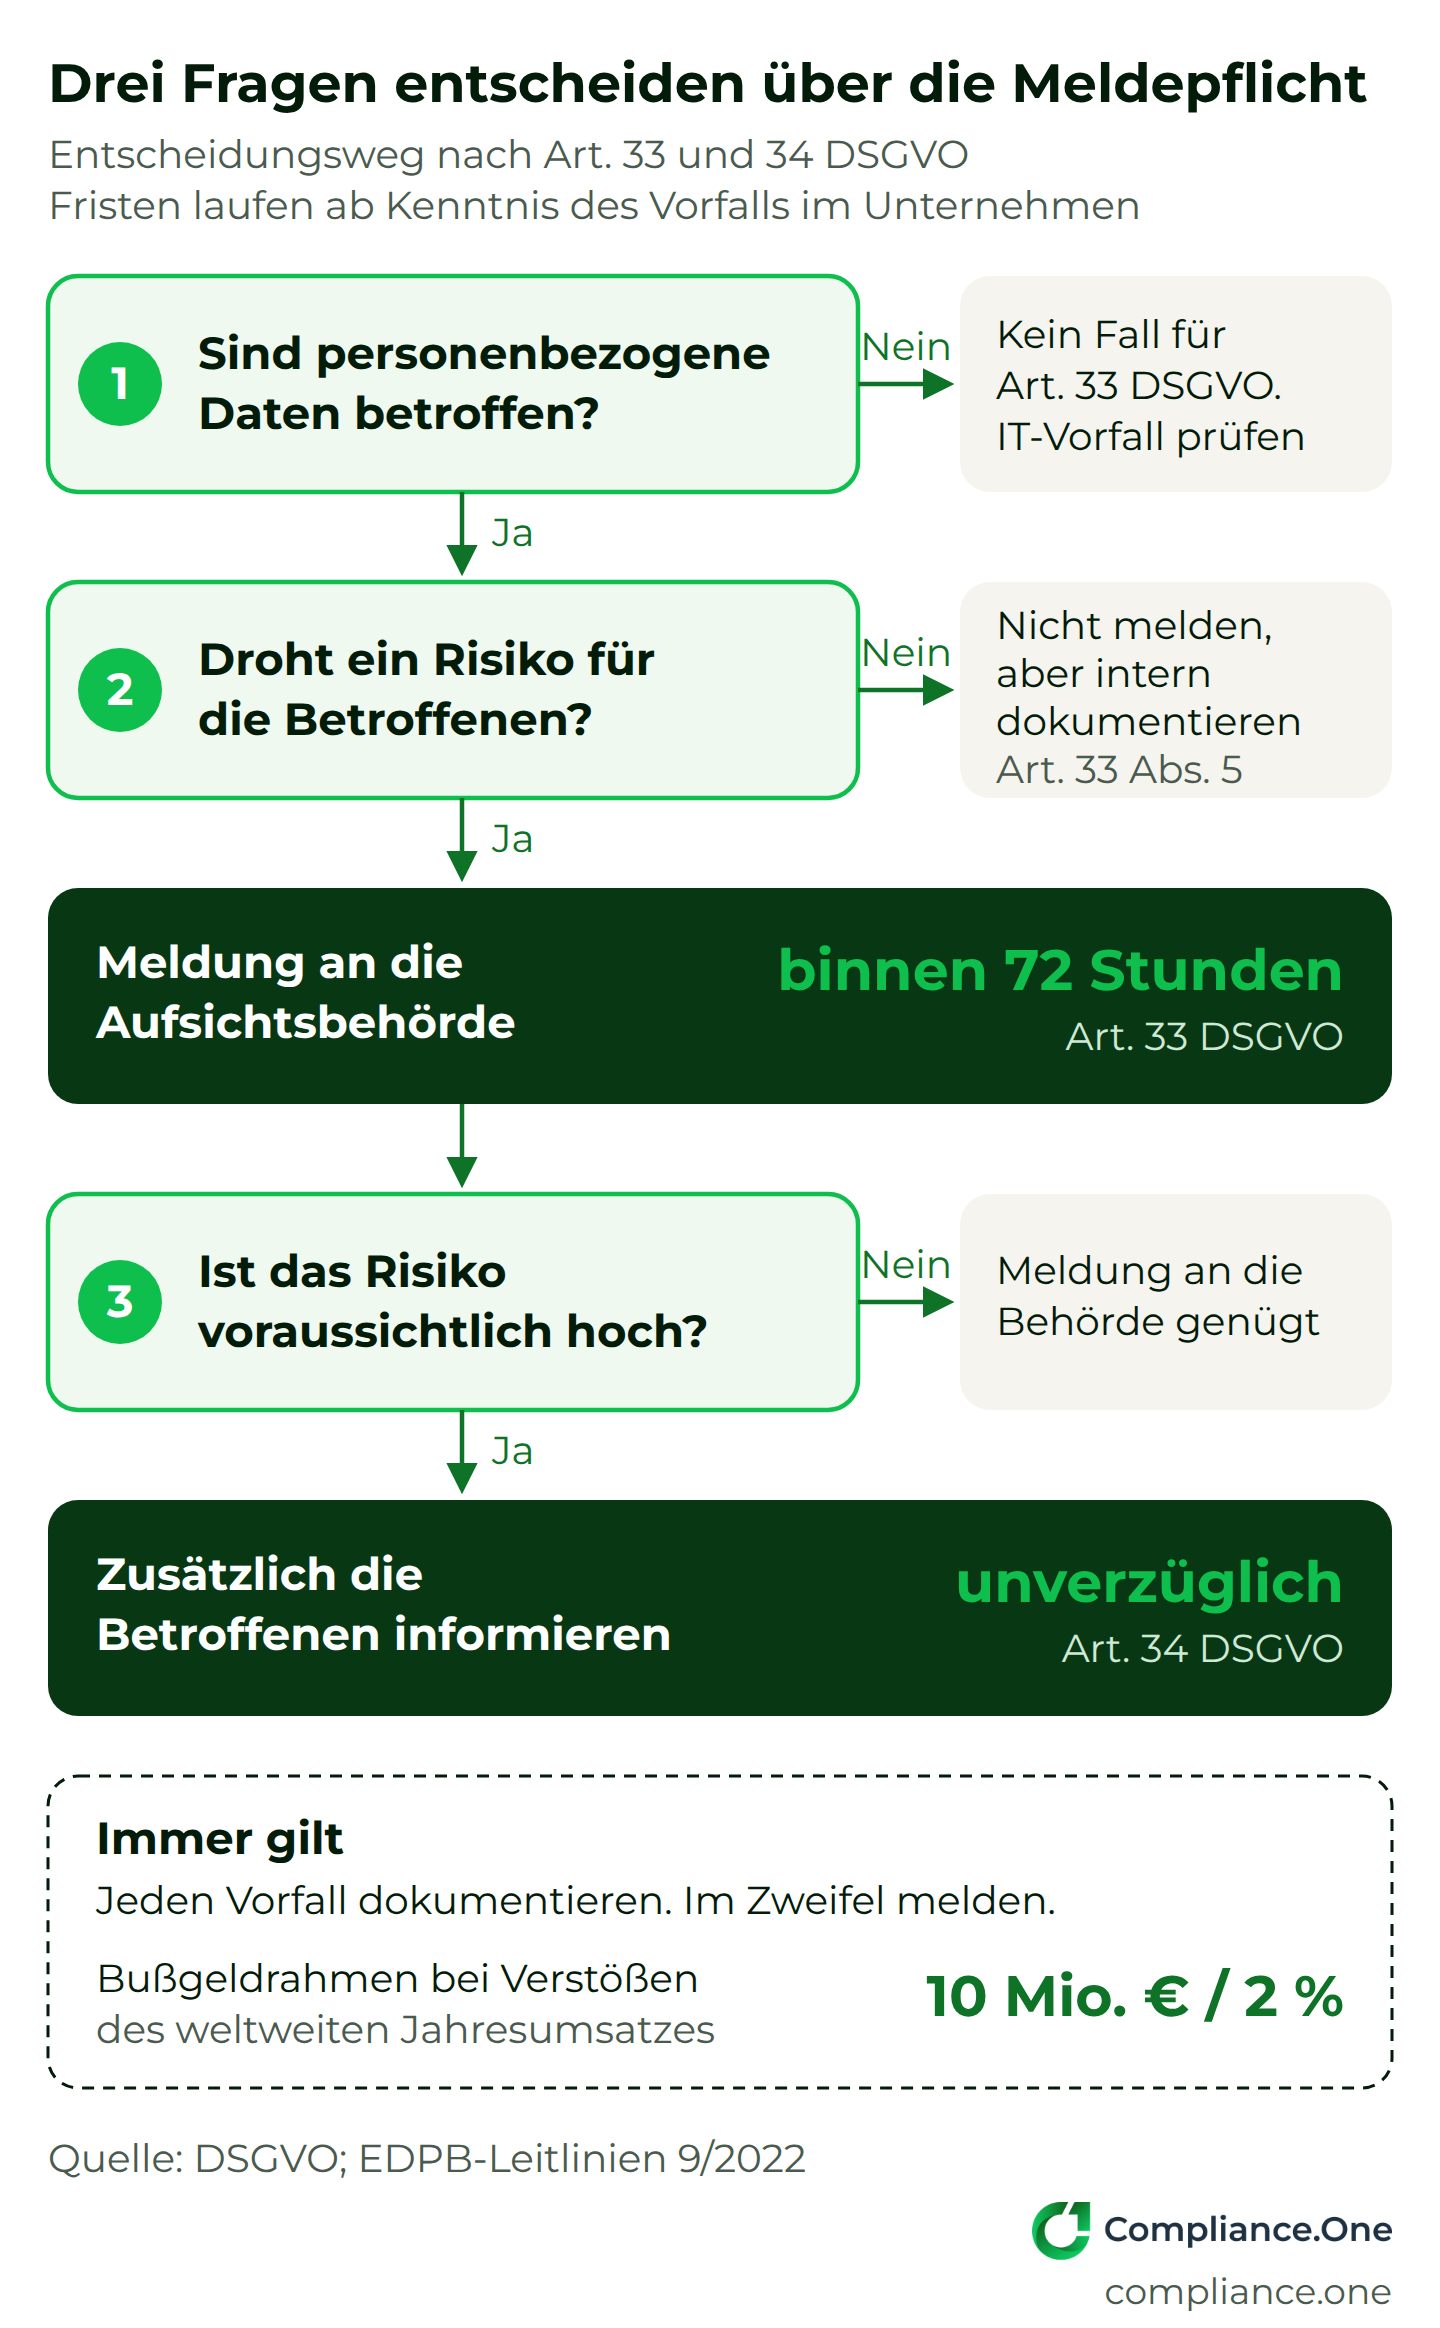
Eine Datenpanne musst Du der zuständigen Aufsichtsbehörde unverzüglich und möglichst binnen 72 Stunden melden, sobald sie voraussichtlich ein Risiko für die betroffenen Personen bedeutet (Art. 33 DSGVO). Ist das Risiko hoch, informierst Du zusätzlich die Betroffenen selbst (Art. 34 DSGVO). Den Ausschlag gibt eine schnelle und dokumentierte Risikobewertung.
Die Rechnung landet beim falschen Kunden oder die Excel-Liste mit Kundendaten geht an den falschen Verteiler. Solche Vorfälle passieren in jedem Unternehmen. Bemerkt werden sie fast immer von Mitarbeitenden, die keine Datenschutzprofis sind und in diesem Moment vor einer einfachen Frage stehen. Was mache ich jetzt?
Genau in diesen ersten Minuten entscheidet sich, ob Dein Unternehmen die Frist hält. Dieser Beitrag zeigt Dir, wie Du einen Datenschutzvorfall erkennst, wie Du das Risiko nach den Kriterien der europäischen Datenschutzbehörden einschätzt und wann eine Meldung Pflicht ist.

Was gilt nach der DSGVO als Datenpanne?
Eine Datenpanne ist nach Art. 4 Nr. 12 DSGVO jede Verletzung der Sicherheit, die zur Vernichtung, zum Verlust, zur Veränderung oder zur unbefugten Offenlegung personenbezogener Daten führt. Ob ein Versehen oder ein Angriff dahintersteckt, spielt keine Rolle. Auch die falsch adressierte E-Mail zählt deshalb dazu.
Der Gesetzestext nennt den Vorfall „Verletzung des Schutzes personenbezogener Daten“. Im Alltag sprechen die meisten von Datenpanne oder Datenschutzvorfall. Gemeint ist dasselbe. Die europäischen Datenschutzbehörden unterscheiden in ihren Leitlinien 9/2022 zur Meldung von Datenschutzverletzungen (Version 2.0 vom März 2023) drei Arten, die sich aus den klassischen Schutzzielen der Informationssicherheit ableiten:
- Verletzung der Vertraulichkeit. Unbefugte bekommen Daten zu sehen oder Zugriff darauf, etwa durch Fehlversand oder ein gehacktes Postfach.
- Verletzung der Integrität. Daten werden unbefugt oder versehentlich verändert, zum Beispiel eine manipulierte Bankverbindung im Kundenstamm.
- Verletzung der Verfügbarkeit. Daten gehen verloren oder sind nicht mehr zugänglich, etwa nach einem Ransomware-Angriff ohne funktionierendes Backup.
Ein einzelner Vorfall kann mehrere Arten gleichzeitig betreffen. Ein Verschlüsselungstrojaner, der vorher Daten abgezogen hat, verletzt Vertraulichkeit und Verfügbarkeit zugleich. Wichtig ist außerdem die Abgrenzung zum allgemeinen IT-Sicherheitsvorfall. Jede Datenpanne ist ein Sicherheitsvorfall. Umgekehrt gilt das nur dann, wenn personenbezogene Daten betroffen sind. Ein Serverausfall in der Produktionssteuerung ohne Personenbezug fällt deshalb nicht unter Art. 33 DSGVO.
Die meisten Datenpannen im Unternehmensalltag sind unspektakulär.
Typische Fälle sehen so aus:
- Rechnung, Gehaltsabrechnung oder Angebot an den falschen Empfänger
- Rundmail mit allen Adressen im An- oder CC-Feld statt im BCC
- Excel-Liste mit Kundendaten im falschen Teams-Kanal oder Verteiler
- Unverschlüsselter Laptop oder USB-Stick verloren oder gestohlen
- Cloud-Ordner mit öffentlichem Freigabelink
- Übernommenes E-Mail-Konto nach einer Phishing-Mail
- Bewerbungsunterlagen, die nach Ablauf der Frist noch offen auf einem Laufwerk liegen und dort von Unbefugten eingesehen werden
Wie oft passieren Datenpannen in Europa und Deutschland?
Datenpannen gehören zum Alltag. Europaweit gingen zwischen Ende Januar 2025 und Ende Januar 2026 im Schnitt 443 Meldungen pro Tag bei den Aufsichtsbehörden ein, 22 Prozent mehr als im Jahr davor. Allein das Bayerische Landesamt für Datenschutzaufsicht hat 2025 insgesamt 3.603 Meldungen erhalten.
Die europäische Zahl stammt aus dem GDPR Fines and Data Breach Survey 2026 der Kanzlei DLA Piper, die jedes Jahr die Daten der Aufsichtsbehörden auswertet. Im Vorjahreszeitraum lag der Schnitt noch bei 363 Meldungen pro Tag.
Für Unternehmen mit Sitz in Bayern ist der 15. Tätigkeitsbericht des BayLDA für 2025besonders aufschlussreich. Die Behörde meldet einen Anstieg der Datenpannenmeldungen um 23 Prozent auf 3.603. Als häufigste Kategorien nennt sie Cyberangriffe, Ransomware, Softwarefehler sowie Verlust und Diebstahl. Knapp 400 Meldungen gingen 2025 allein auf gehackte E-Mail-Konten und Phishing zurück. In vielen dieser Fälle haben die Angreifer danach zwischen 1.000 und 10.000 weitere Postfächer angeschrieben, auch bei Geschäftspartnern.
Der Mensch spielt dabei fast immer eine Rolle. Laut dem Data Breach Investigations Report 2026 von Verizon war bei 62 Prozent der untersuchten Sicherheitsverletzungen menschliches Handeln beteiligt, nach 60 Prozent im Vorjahr. Dazu zählen Fehlklicks auf Phishing-Links ebenso wie der klassische Fehlversand.
Bemerkenswert ist ein Satz aus dem bayerischen Bericht. Das BayLDA geht von einer hohen Dunkelziffer aus, weil viele Vorfälle intern oder in kleinem Kreis behandelt werden, statt sie der zuständigen Aufsicht zu melden. Die steigenden Meldezahlen zeigen deshalb vor allem, dass Unternehmen genauer hinschauen. Das eigentliche Risiko liegt bei den Vorfällen, die niemand bewertet.
Ab wann läuft die 72-Stunden-Frist?
Die Frist beginnt, sobald Dein Unternehmen mit hinreichender Sicherheit weiß, dass personenbezogene Daten kompromittiert wurden. So legen es die europäischen Datenschutzbehörden in ihren Leitlinien 9/2022 aus. Maßgeblich ist die Kenntnis im Unternehmen. Die Frist wartet also nicht, bis die Geschäftsführung informiert ist.
Art. 33 Abs. 1 DSGVO verlangt eine Meldung „unverzüglich und möglichst binnen 72 Stunden, nachdem ihm die Verletzung bekannt wurde“. Die Leitlinien 9/2022 präzisieren, dass ein Verantwortlicher Kenntnis hat, sobald er mit einem vernünftigen Maß an Gewissheit weiß, dass ein Sicherheitsvorfall personenbezogene Daten betroffen hat. Drei Beispiele aus den Leitlinien machen das greifbar:
- Ein unverschlüsselter USB-Stick mit Kundendaten geht verloren. Ob jemand die Daten gelesen hat, lässt sich nicht klären. Trotzdem beginnt die Frist in dem Moment, in dem der Verlust bemerkt wird, weil die Verfügbarkeit sicher verletzt ist.
- Ein Geschäftspartner meldet, dass er versehentlich Daten Deiner Kunden erhalten hat. Einen Nachweis schickt er gleich mit. Damit liegt die Kenntnis eindeutig vor.
- Die IT entdeckt Hinweise auf einen Eindringling im Netzwerk. Die Frist beginnt, sobald die Prüfung bestätigt, dass personenbezogene Daten betroffen sind.
Eine kurze Prüfung ist also erlaubt, sie muss aber sofort beginnen. In einem Beispiel der Leitlinien schließt eine Bank ihre Untersuchung innerhalb von 24 Stunden ab. Die DSGVO spricht von Stunden und nicht von Werktagen. Ein Vorfall, der am Freitagnachmittag auffällt, muss deshalb auch am Wochenende bearbeitet werden können.
Zwei Regeln nehmen Dir Druck. Nach Art. 33 Abs. 4 DSGVO darfst Du Informationen schrittweise nachreichen, wenn noch nicht alles bekannt ist. Eine erste Meldung mit dem aktuellen Kenntnisstand ist besser als eine vollständige Meldung nach Fristablauf. Meldest Du später als nach 72 Stunden, musst Du nach Art. 33 Abs. 1 eine Begründung für die Verzögerung beifügen.
Arbeitet ein Dienstleister in Deinem Auftrag, etwa ein Hoster oder ein Lohnbüro, meldet er Datenpannen nach Art. 33 Abs. 2 DSGVO unverzüglich an Dich. Die Risikobewertung bleibt bei Dir als Verantwortlichem. Prüfe deshalb in Deinen Auftragsverarbeitungsverträgen, ob eine konkrete Meldefrist vereinbart ist. Mehr dazu liest Du in unserem Beitrag Kein Datenfluss ohne Vertrag.
Wie bewertest Du das Risiko einer Datenpanne?
Du bewertest zwei Dinge, nämlich wie schwer die möglichen Folgen für die Betroffenen wiegen und wie wahrscheinlich sie eintreten. Die europäischen Datenschutzbehörden nennen dafür sieben Kriterien, von der Art der Daten bis zur Zahl der betroffenen Personen. Maßstab sind immer die Folgen für die Menschen hinter den Daten.
Die Risikobewertung bei einer Datenpanne unterscheidet sich von der Datenschutz-Folgenabschätzung. Dort geht es um ein hypothetisches Ereignis. Bei einer Datenpanne ist der Schaden bereits eingetreten und die Frage lautet nur noch, welche Auswirkungen er auf die Betroffenen haben kann.
Welche sieben Kriterien nennen die Datenschutzbehörden?
Die Leitlinien 9/2022 empfehlen, diese Punkte bei jeder Bewertung durchzugehen:
- Art der Verletzung. Offengelegte Gesundheitsdaten haben andere Folgen als verlorene Gesundheitsdaten.
- Art, Sensibilität und Umfang der Daten. Gesundheitsdaten, Ausweiskopien oder Bankdaten wiegen schwer. Die Kombination mehrerer Datenarten erhöht das Risiko, etwa für Identitätsdiebstahl.
- Identifizierbarkeit. Sauber verschlüsselte Daten sind für Unbefugte unlesbar. Pseudonymisierung senkt das Risiko, macht Daten aber allein noch nicht unverständlich.
- Schwere der Folgen. Drohen Betrug, Rufschaden, Diskriminierung oder psychische Belastung? Wie dauerhaft wären die Folgen?
- Besondere Merkmale der Betroffenen. Kinder und andere schutzbedürftige Personen tragen ein höheres Risiko.
- Besondere Merkmale des Verantwortlichen. Eine Arztpraxis verarbeitet sensiblere Daten als der Newsletter-Versand einer Zeitung.
- Zahl der Betroffenen. Viele Betroffene bedeuten meist ein höheres Risiko. Ein schwerer Fall kann aber schon eine einzige Person treffen.
Die Leitlinien zeigen mit einem Beispiel, warum der Kontext zählt. Eine Liste von Kunden, die regelmäßig beliefert werden, wirkt harmlos. Dieselbe Liste mit dem Vermerk, dass die Lieferungen während des Urlaubs pausieren, ist für Einbrecher wertvoll.
Was ändert ein vertrauenswürdiger Empfänger an der Bewertung?
Beim Fehlversand kommt es stark darauf an, wer die Daten erhalten hat. Landet eine Datei in der falschen Abteilung oder bei einem bekannten Dienstleister, gilt der Empfänger laut Leitlinien als „vertrauenswürdig“, sofern Du ihn um Rückgabe oder sichere Löschung bitten kannst und davon ausgehen darfst, dass er das tut. Das kann das Risiko so weit senken, dass keine Meldung nötig ist. Eine Datenpanne bleibt es trotzdem. Sie gehört deshalb in Dein internes Vorfallregister.
Wie macht die ENISA-Methode das Risiko vergleichbar?
Wer viele Vorfälle bewertet, braucht einen einheitlichen Maßstab. Die EU-Agentur für Cybersicherheit hat dafür eine Methode zur Bewertung der Schwere von Datenschutzverletzungen (2013) veröffentlicht, auf die auch die Leitlinien 9/2022 verweisen. Sie arbeitet mit drei Größen:
- DPC (Data Processing Context) bewertet die Art der Daten im jeweiligen Verarbeitungskontext.
- EI (Ease of Identification) beschreibt, wie leicht sich Personen identifizieren lassen.
- CB (Circumstances of Breach) erfasst die Umstände, etwa böswillige Absicht oder die Art des Sicherheitsverlusts.
Die Schwere ergibt sich aus der Formel SE = DPC × EI + CB. Das Ergebnis fällt in eine von vier Stufen. Bei „niedrig“ (unter 2) erleben Betroffene höchstens kleine Unannehmlichkeiten. Bei „sehr hoch“ (ab 4) drohen erhebliche oder sogar irreversible Folgen. ENISA betont selbst, dass die Punktwerte nur innerhalb der Formel gelten und keine rechtliche Bewertung ersetzen. Der Nutzen liegt in der Vergleichbarkeit. Zwei Mitarbeitende, die denselben Vorfall bewerten, kommen mit derselben Methode eher zum selben Ergebnis.
Für Grenzfälle geben die Leitlinien eine klare Richtung vor. Wer im Zweifel ist, soll vorsichtshalber melden.
RISIKOBEWERTUNG IM COMPLIANCE.PORTAL
Datenpannen schnell einschätzen mit KI-gestützter Risikobewertung
Mit der Risikobewertung im Compliance.Portal schildern Deine Mitarbeitenden einen konkreten Vorfall, zum Beispiel die Rechnung an den falschen Empfänger. Das Tool bewertet den Fall automatisch per KI, anonymisiert und mit Blick auf die Meldepflicht nach Art. 33 und 34 DSGVO. Auf Basis der Empfehlung entscheiden Mitarbeitende, ob sie den Fall an den Datenschutzbeauftragten übergeben, der dann alles Weitere in die Wege leitet. So kommen Vorfälle früher dort an, wo sie hingehören. Jeder Schritt bleibt dabei dokumentiert.